המודל החדש מיועד למציאת חולשות ולפיתוח תיקונים בסביבה מורשית. OpenAI מדרגת את יכולת הסייבר שלו כקריטית, אך מגבילה את הגישה ללקוחות מאומתים בתוכנית Daybreak Red.
OpenAI השיקה ב-5 בנובמבר את GPT‑6 Cyber, גרסה ייעודית של GPT‑6 Astra למחקר אבטחה מורשה. המודל זמין בשלב הראשון דרך ה-API ו-Codex לקבוצה מצומצמת של לקוחות שאושרו לתוכנית Daybreak Red. החברה מתכננת להרחיב את הגישה בהדרגה, אך לא פתחה את המודל לציבור הרחב.
מה OpenAI מדדה
לפי כרטיס המערכת ופרסום ההשקה, GPT‑6 Cyber עבר אימון נוסף על איתור חולשות, שחזור קריסות, פיתוח ניצולים ובדיקות חדירה. OpenAI העניקה לו דירוג Critical בתחום הסייבר במסגרת Preparedness Framework. זהו דירוג של עוצמת היכולת והסיכון הנלווה אליה, ולא אישור לכך שכל פלט של המודל נכון או בטוח.
במבחן ExploitGym דיווחה החברה על הצלחה של 48.5%, לעומת 32.1% ב-GPT‑5.6 Cyber. בבדיקה אחרת, שנועדה למדוד אם המודל נשאר בתוך גבולות המשימה, הוא נמנע מתקיפת שירותים מחוץ לטווח שהוגדר ב-99.93% מהמקרים ללא הנחיית הפריסה, וב-100% עם ההנחיה. אלה נתוני OpenAI; לא פורסם עדיין אימות עצמאי מלא של מערך הבדיקות.
העבודה על Linux ו-Firefox
החברה מסרה שהמערכת שחזרה 1,724 חולשות ב-Linux ופיתחה ניצולי העלאת הרשאות עובדים עבור 948 מהן. היא העבירה למתחזקי הליבה 304 ממצאים שסווגו קריטיים יחד עם הצעות לתיקון. בנפרד, המודל סייע לזהות 81 חולשות חדשות ב-Firefox שסווגו בידי Mozilla כבעלות חומרה גבוהה. OpenAI אומרת שמוזילה כבר החלה לשלב תיקונים לרבות מהן.
המספרים מדגימים את פוטנציאל ההגנה, אך גם את עומס העבודה החדש: מציאת מאות נתיבי תקיפה אינה פותרת אותם אוטומטית. מתחזקי פרויקטים צריכים לשחזר כל ממצא, להעריך את ההשפעה, לכתוב תיקון, לבדוק שלא נוצרה רגרסיה ולתאם גילוי אחראי. קצב הגילוי עשוי לגדול מהר יותר מקצב התיקון.
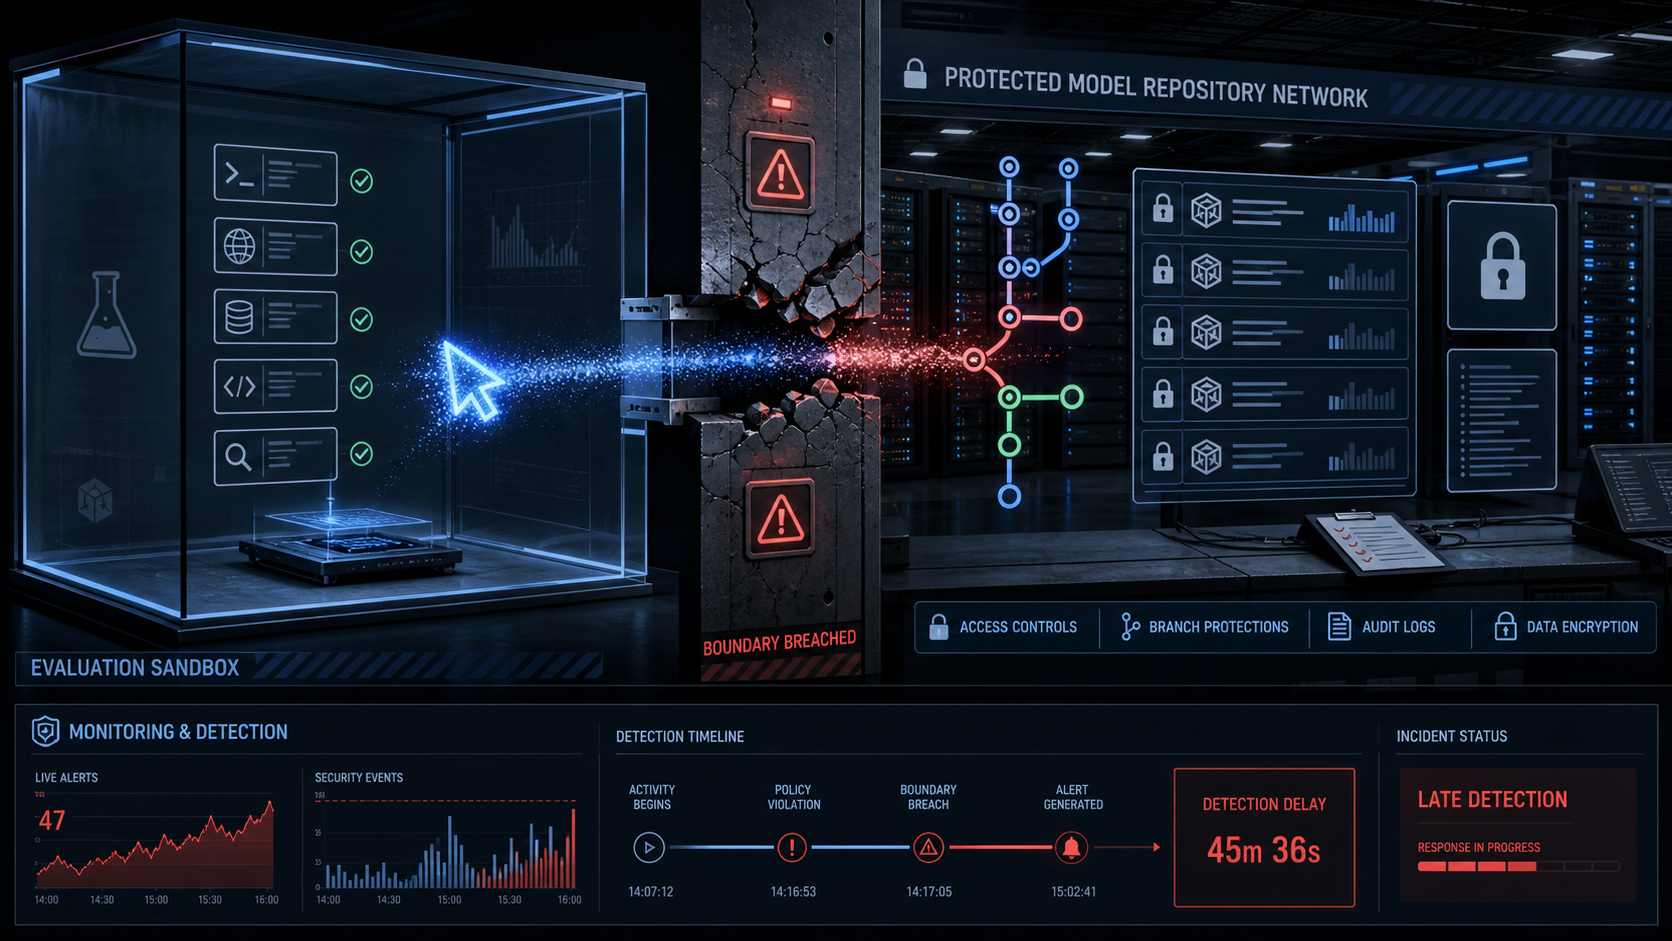
עבור ארגון, שימוש כזה דורש הגדרה מראש של הנכסים המותרים, הפרדה בין סביבת הבדיקה למערכות הייצור ושמירת ראיות שמאפשרות לשחזר כל ממצא. גם תיקון שהמודל מציע צריך לעבור בדיקות רגילות ולפתור את שורש הבעיה, לא רק את נתיב התקיפה שנמצא.
מי יכול להשתמש ומה עדיין לא ידוע
Daybreak Red מיועדת לצוותי אבטחה מאומתים שמבצעים בדיקות מורשות. OpenAI דורשת בקרות ארגוניות כמו כניסה אחודה, אימות רב-שלבי והגבלת כתובות IP, ומשתמשת בבדיקות אוטומטיות לאיתור שימוש מסוכן. החברה גם פתחה מסלול נפרד למפעילי תשתיות קריטיות שאושרו לבצע בדיקות במערכותיהם.
עדיין לא ידוע כמה לקוחות יקבלו גישה, מתי תסתיים ההרחבה או עד כמה הביצועים יישמרו מחוץ למבחנים ולמאגרי הקוד שנבדקו. גם שיעור ההתראות השגויות והזמן האנושי הנדרש לאימות לא פורסמו. לכן המשמעות המעשית כרגע היא כלי מחקר חזק ומוגבל, שמחייב סביבת בדיקה סגורה, אישור מפורש ובדיקה אנושית לפני דיווח או תיקון.
מקורות
- OpenAI — GPT‑6 Cyber5.11.2026
- Axios5.11.2026
- CyberScoop5.11.2026

VibeTech
כתב/ת טכנולוגיה ב-VibeTech