Open Agent Safety Platform משלבת סביבת הרצה מבודדת עם פיקוח חומרה נפרד. היא מציעה דרך מעשית להגביל סוכנים, אך טענות הביצועים עדיין זקוקות לבדיקה עצמאית.
NVIDIA הציגה את Open Agent Safety Platform, שכבת אבטחה שנועדה להגביל סוכני AI בזמן שהם מריצים קוד, פונים לשירותים חיצוניים וניגשים לקבצים ולכלים. ההכרזה מחברת בין OpenShell, סביבת הרצה פתוחה, לבין Sentry, תכנון ייחוס למנגנון פיקוח שפועל בנפרד מן הסוכן על גבי BlueField-4 DPU.
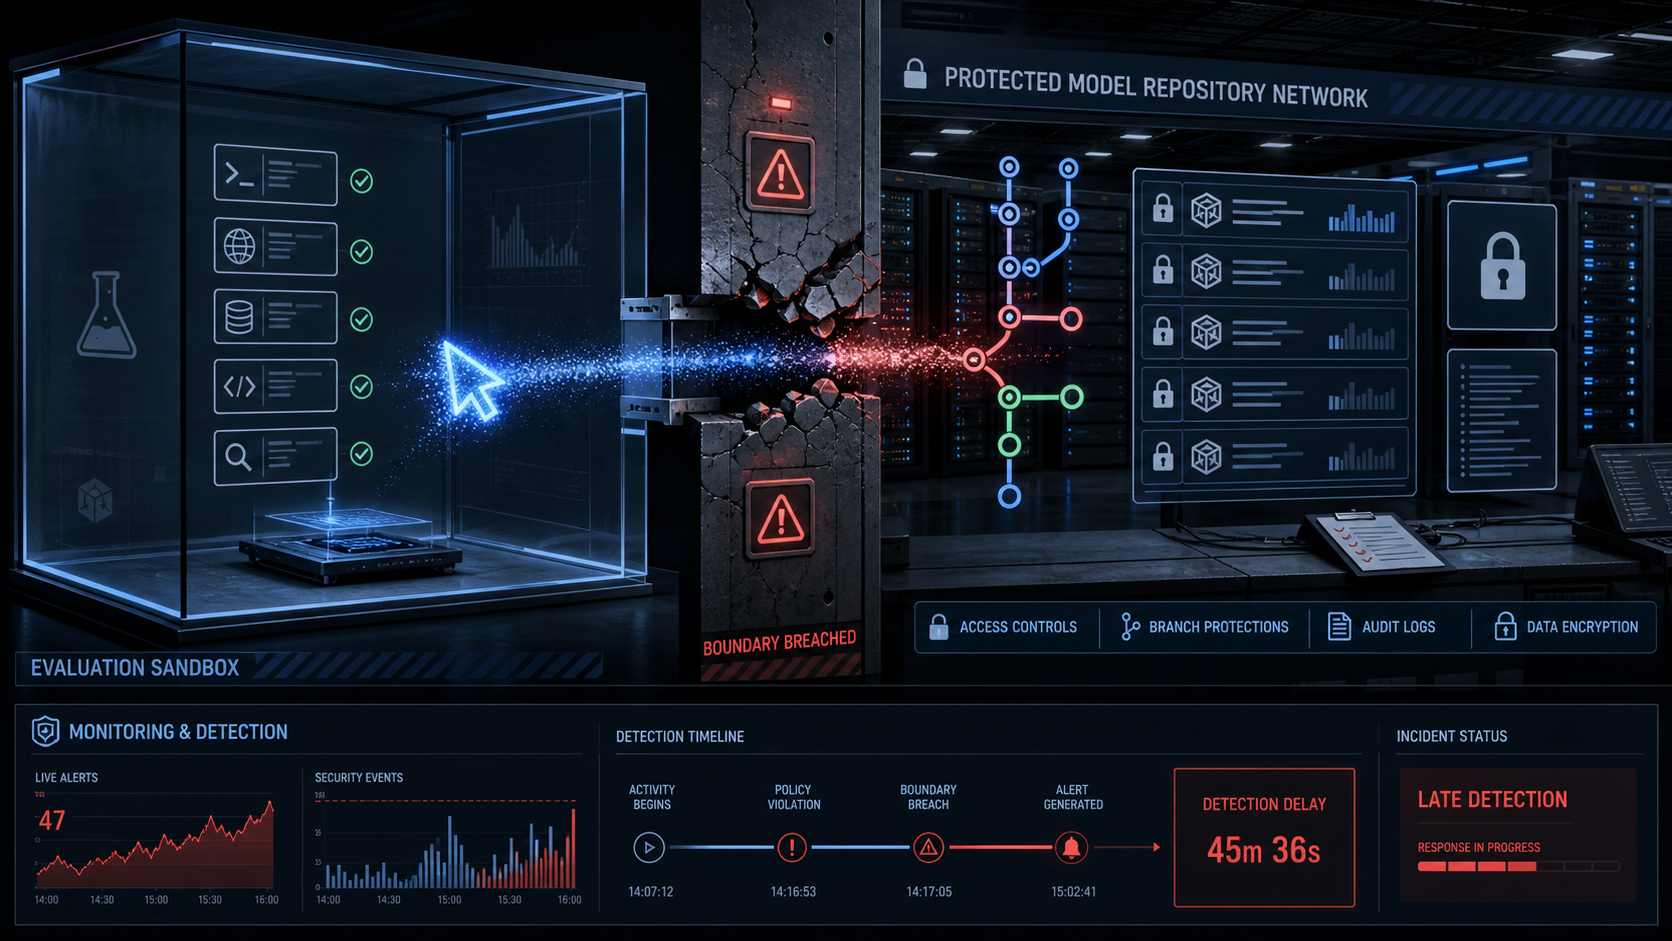
OpenShell מריץ כל סוכן בארגז חול עם בידוד ברמת מערכת ההפעלה. המפעיל מגדיר מראש אילו קבצים, רשתות, תהליכים, כלים ופרטי גישה עומדים לרשות הסוכן. לפי התיעוד של NVIDIA, המדיניות נבדקת לפני ההרצה ונאכפת גם כאשר הסוכן מריץ קוד שכתב בעצמו. מפתחות API אמיתיים יכולים להישאר מחוץ לסביבת העבודה ולהיכנס לבקשה רק מול יעד מורשה.
למה NVIDIA מוסיפה רכיב חומרה
Sentry הוא שכבה אופציונלית שממוקמת מחוץ למחשב המארח. הוא משתמש ב-BlueField-4 כדי לצפות בתעבורה אל המודל, לקשר בין פעולות הסוכן לבין החלטות מדיניות ולעצור פעילות שחורגת מן הגבולות. NVIDIA טוענת שהמערכת מסוגלת לבודד סוכן בתוך אלפיות שנייה. זו טענה של היצרנית, ועדיין אין נתוני שטח עצמאיים שמראים כיצד היא מתפקדת תחת עומס, מול התקפות מכוונות או בסביבות מעורבות שאינן מבוססות NVIDIA.
הבחירה לפקח מחוץ לתהליך של הסוכן חשובה. מנגנון שנמצא בתוך אותה סביבת הרצה עלול להיפגע יחד איתה. DPU נפרד יכול להמשיך לאכוף כללים גם אם המחשב המארח כבר אינו אמין. ב-Vera Rubin POD הרכיב יושב בנתיב אל המודל, ולכן הוא יכול לשמש נקודת תצפית ונקודת עצירה. החברה אומרת שהפלטפורמה תואמת גם לחומרה אחרת, אך היתרונות המלאים של Sentry קשורים ל-BlueField.
מה זה משנה לצוותים שמפעילים סוכנים
הערך המיידי של OpenShell הוא שפה מפורשת להרשאות: קריאה לעומת כתיבה, יעד רשת מסוים, כלי מסוים ומשך פעולה מוגדר. צוות אבטחה יכול לדרוש אישור אנושי להרחבת הרשאה ולשמור רישום של החלטות המדיניות. זה קרוב יותר לניהול זהויות והרשאות מאשר למסנן תוכן, ולכן הוא רלוונטי במיוחד לסוכנים שמחוברים למאגרי קוד, מערכות כספיות, תמיכה ותשתיות.
OpenShell זמין בקוד פתוח ברישיון Apache 2.0. SecurityWeek דיווחה שהוא תומך בסוכנים ובהרצות המבוססים בין היתר על Codex, Claude Code, Pi ו-Hermes. NVIDIA מציגה יותר ממאה ארגונים שעובדים עם רכיבי הפלטפורמה, אך שיתוף פעולה או אינטגרציה אינם הוכחה לפריסה יציבה בייצור.
מבחינת הטמעה, OpenShell יכול להיבחן גם בלי לרכוש מערך Vera Rubin. צוות קטן יכול להתחיל מסוכן יחיד, להגדיר רשימת יעדים וכלים מצומצמת ולבדוק מה נחסם ומה נרשם. Sentry מיועד לשלב שבו נדרשת שכבת אכיפה נפרדת על תשתית רחבה. ההפרדה הזו מאפשרת לבדוק את מודל ההרשאות לפני החלטת חומרה.
הבדיקה החשובה הבאה תהיה מעשית: האם המדיניות נשארת ברורה כשסוכן מפעיל תתי-סוכנים, האם התיעוד מאפשר חקירה מלאה אחרי אירוע, ומה העלות התפעולית של אכיפה מחוץ למחשב המארח. עד שיתפרסמו תוצאות עצמאיות, Open Agent Safety Platform הוא בסיס טכני רציני לבחינה, לא חותמת שסוכן נעשה בטוח.
מקורות
- NVIDIA Technical Blog
- SecurityWeek28.9.2026
VibeTech
כתב/ת טכנולוגיה ב-VibeTech