דוח האיומים השנתי של מרכז הסייבר הבריטי מעריך כי AI יאיץ גילוי חולשות, פישינג וכופרה נגד מערכות חיוניות. ההערכה עוסקת בעיקר בהגדלת הקצב וההיקף של שיטות קיימות, במיוחד במערכות ישנות.
מרכז הסייבר הלאומי של בריטניה, NCSC, פרסם ב-3 בנובמבר את הערכתו להשפעת AI על איום הסייבר. לפי הדוח, השימוש במודלים יגדיל את המהירות, ההיקף והיעילות של פעולות עוינות. המרכז צופה בסבירות גבוהה שעד 2028 ייעשה שימוש בנוזקה בסיוע AI במתקפת כופרה נגד תשתית קריטית בבריטניה.
הדוח מתאר AI כמכפיל כוח עבור תוקפים מיומנים. הוא עשוי לקצר סריקה של מערכות, לסייע בהכנת פישינג, למצוא חולשות בקוד גדול ולזרז פיתוח ניצול. NCSC מעריך שהשינוי הקרוב יתבטא בעיקר בהרחבת שיטות שכבר מוכרות לצוותי הגנה. מפעילים אנושיים מיומנים עדיין נדרשים כדי לכוון, לבדוק ולהתאים את הפלט לאורך שלבי התקיפה.
אחד הסיכונים הבולטים הוא קיצור הזמן שבין גילוי חולשה לבין ניסיון לנצל אותה. מודלים יכולים לעבור על מאגרי קוד והגדרות מערכת בקצב גבוה, ולחשוף תקלות שנשארו שנים ללא טיפול. צוותי תחזוקה יצטרכו לזהות אילו ממצאים באמת ניתנים לניצול ולהפיץ תיקונים מהר יותר, בזמן שגם התוקפים מקבלים כלי עבודה יעילים יותר.
מערכות ישנות נשארות נקודת הכניסה
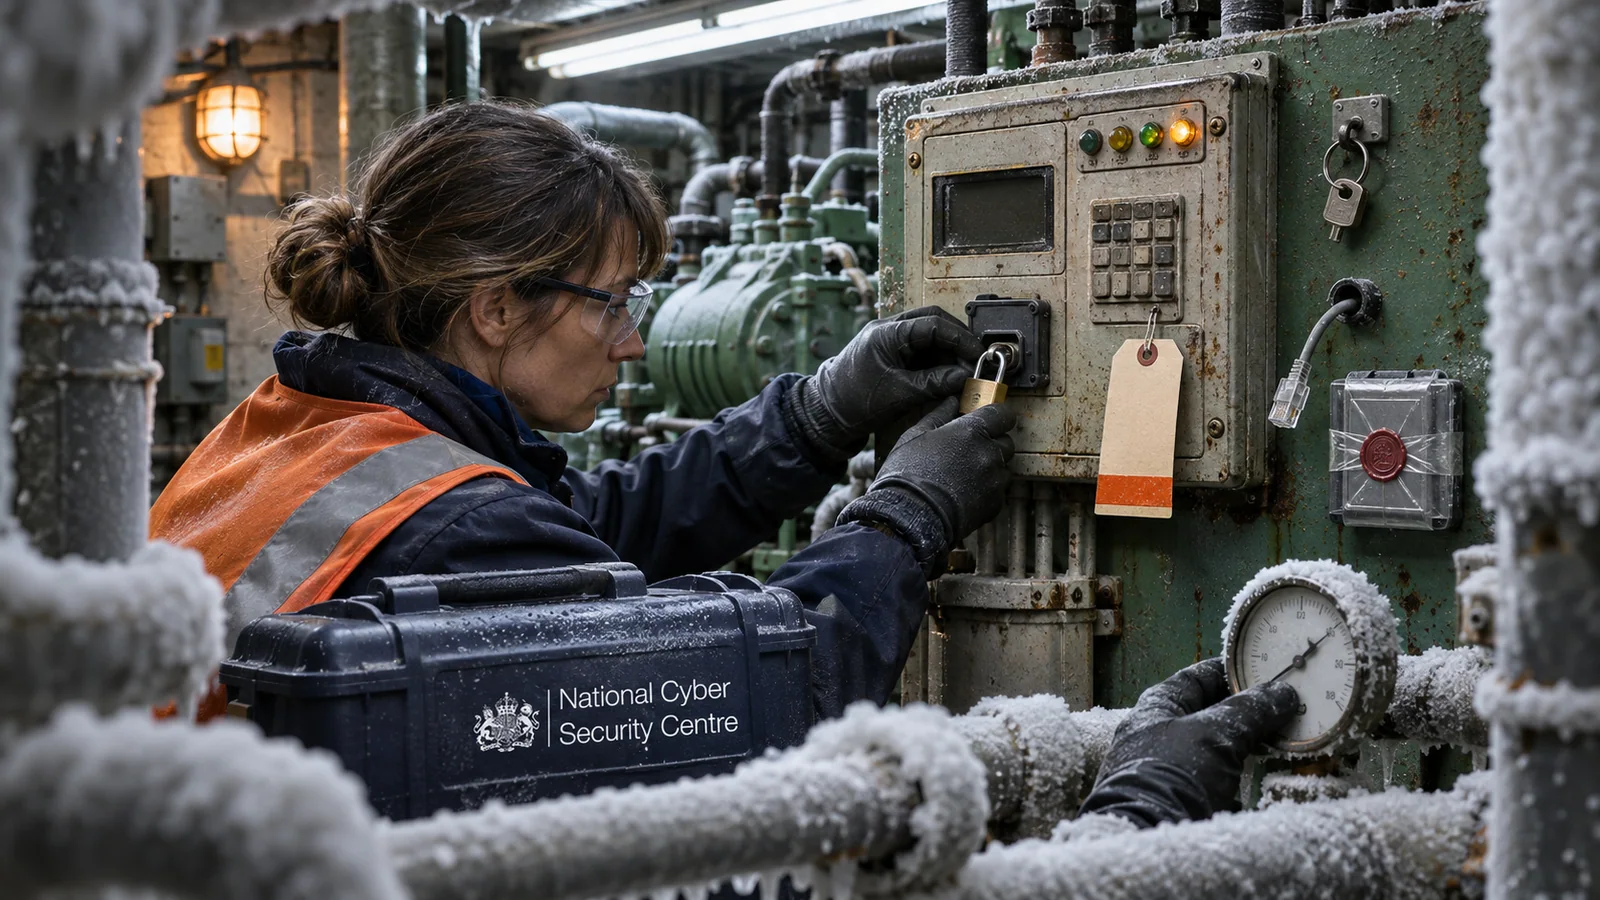
בדיווח של Associated Press הובאה מתקפה על מערכות קירור בסופרמרקטים בצרפת. התוקפים ניצלו ציוד ישן שחובר ישירות לאינטרנט ופעל עם סיסמאות ברירת מחדל. NCSC הבהיר שהאירוע הזה לא היה מתקפת AI. הוא משמש דוגמה לפער שקיים כבר היום במערכות תפעוליות, וש-AI עשוי לאפשר לנצל אותו בקנה מידה גדול יותר.
הציוד שנמצא בסיכון אינו מוגבל לשרתים. מדובר גם בבקרי חשמל, שערי מים, סכרים, פסי ייצור, מערכות חימום וקירור ומכשירים שמפעילים תהליכים פיזיים. חלקם נבנו לפני שנים, מקבלים מעט עדכונים ולעיתים נשארים מחוברים לרשת ללא ניהול זהויות מסודר.
מה ארגונים צריכים לבדוק
הצעדים הראשונים אינם תלויים ברכישת מערכת AI חדשה. ארגון צריך לדעת אילו בקרים מחוברים לרשת, מי אחראי עליהם, מתי קיבלו עדכון אחרון ומה יקרה אם יושבתו. לאחר מכן אפשר להסיר חיבור ישיר לאינטרנט, לבטל סיסמאות ברירת מחדל, לצמצם הרשאות מנהל, להפריד רשתות ולבדוק שחזור מגיבוי.
NCSC מזהיר גם מפני שימוש לא מנוהל של עובדים בכלי AI פרטיים. העברת מידע רגיש למכשיר אישי או לשירות שאינו מאושר מקשה על הארגון לדעת היכן נשמר החומר ומי יכול לגשת אליו. במקביל, ארגונים בעלי תקציב, צוות בוגר וממשל AI מסודר יקבלו יתרון בהגנה, בעוד ארגונים עם תשתית ישנה יתקשו לעמוד בקצב.
התחזית ל-2028 היא הערכת מודיעין, לא הודעה על מתקפה מסוימת שכבר מתוכננת. הדוח אינו נותן תאריך, יעד או נוזקה ידועה, ואינו קובע שמתקפה אוטונומית מלאה קרובה. הערך שלו נמצא בזיהוי המירוץ התפעולי: משך הזמן לתיקון חולשה הופך למדד סיכון מרכזי, במיוחד בציוד שמחובר לעולם הפיזי.
מקורות

VibeTech
כתב/ת טכנולוגיה ב-VibeTech